Warum New Work die Gestaltung von CONTACT Elements verändert 

Sie kennen das Szenario aus dem Arbeitsalltag: Eine erfahrene Fachkraft aus der  Konstruktion geht in den Ruhestand und mit ihr verschwindet jahrzehntelanges, ungeschriebenes Produktwissen. Gleichzeitig bleibt die Nachfolgestelle monatelang unbesetzt. Und junge Talente, die sich bewerben, erwarten moderne Arbeitswerkzeuge und ein hohes Maß an Flexibilität. Die zentralen Herausforderungen unserer Kunden im Engineering heißen Fachkräftemangel, Fluktuation und fehlender Nachwuchs. Die digitale Transformation ist ein entscheidender Schritt diese Herausforderungen zu bewältigen und zukunftsfähig zu bleiben. Doch Technologie allein greift zu kurz: 

„Die Einführung neuer Technologien ist nur der erste Schritt; entscheidend ist die Fähigkeit, technologische Innovationen mit den menschlichen Bedürfnissen und den Anforderungen einer dynamischen Arbeitswelt in Einklang zu bringen.“ 

Genau hier setzen wir von CONTACT Research an. Um diesen Herausforderungen aktiv zu begegnen, untersuchen wir die Trends von New Work. Als globaler Megatrend beeinflusst New Work Ihre Teams täglich. Da wir die Software entwickeln, mit der Ihre Belegschaft arbeitet, müssen wir verstehen, welche neuen Anforderungen New Work an ein PLM-System stellt. 

Die Gesellschaft verändert die Arbeitswelt 
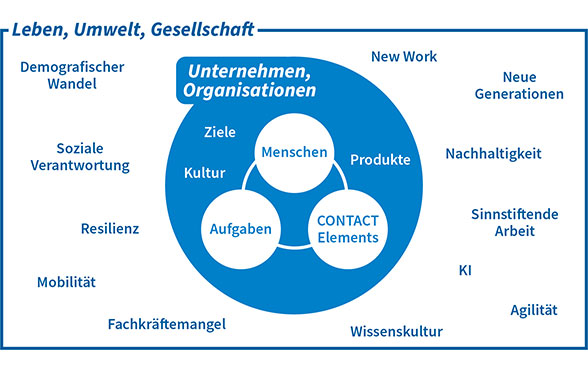
Hinter dem Fachkräftemangel und der sich verändernden Arbeitswelt stehen tiefgreifende gesellschaftliche Entwicklungen: 

Demografischer Wandel & Wissensverlust: Die alternde Belegschaft erfordert hohe Investitionen in Gesundheitsschutz, Ergonomie und kontinuierliche Weiterbildung (Reskilling). Gleichzeitig treibt der wachsende Wettbewerb um Fachkräfte die Kosten für Personalgewinnung und -bindung in die Höhe. Mit dem Ausscheiden der Babyboomer schrumpft zudem das Arbeitskräftepotenzial drastisch. Dabei droht wertvolles, oft undokumentiertes Erfahrungswissen unwiederbringlich verloren zu gehen. 

Der Anspruch neuer Generationen (Gen Z & Digital Natives): Diese Generationen fordern Flexibilität, flache Hierarchien und psychologische Sicherheit. Arbeit ist für sie kein reiner Selbstzweck, sondern muss sinnstiftend sein. Angesichts des demografischen Wandels bilden diese technologieaffinen Generationen die kritischste Quelle zur Sicherung des zukünftigen Fachkräftebedarfs. Unternehmen müssen daher ihre Employer Value Proposition gezielt auf deren Werte ausrichten. 

Strukturelle Geschlechterdisparitäten & Diversity: Die ungleiche Behandlung der Geschlechter am Arbeitsmarkt beruht nicht auf persönlichen Vorlieben, sondern ist das Ergebnis tief verwurzelter struktureller Barrieren. Dies zeigt sich im MINT-Sektor besonders durch die sogenannte „Leaky Pipeline“, bei der qualifizierte Frauen im Laufe ihrer Karriere überproportional häufig aus technischen Berufsfeldern ausscheiden. Faktoren wie der systemische Gender Pay Gap, unbezahlte Care-Arbeit und eine mangelnde Vereinbarkeit von Familie und Beruf blockieren dieses wertvolle Potenzial. Unternehmen, die diese Hürden aktiv abbauen, sichern sich im Fachkräftemangel nicht nur wichtige Talente, sondern steigern nachweislich auch ihre eigene Innovationskraft. 

Ganzheitliche Gesundheit & Resilienz: Gesundheit wird heute holistisch gedacht. Mentale Resilienz und eine gesunde Work-Life-Integration sind für Beschäftigte essenziell. Überlastung und eintönige Arbeitssysteme führen zu Demotivation und hohen Ausfallzeiten. 

Was bietet New Work, um diesen Herausforderungen gerecht zu werden?  

Die konkreten Stellschrauben gliedern sich in vier Kernbereiche: 

Arbeitsmodelle: Die Etablierung hybrider, remote-fähiger Strukturen und der Einsatz moderner Kommunikationstechnologien ermöglichen die flexible Einbindung globaler Teams. Durch flexibilisierte Arbeitszeiten und -orte (wie Gleitzeit und Homeoffice) sowie projektbezogenes Arbeiten lassen sich neue Talente gewinnen und erfahrene Fachkräfte langfristig und produktiv im Unternehmen halten. 

Wertegemeinschaft: Ein aktiver Kulturwandel wird maßgeblich durch Führungskräfte getragen, die eine offene Feedback- und Fehlerkultur vorleben. Führung basiert hierbei auf Augenhöhe und Vertrauen (Empowerment statt Kontrolle). Zudem fungiert Diversität als Treiber für Innovationen, während ein klar definierter Unternehmens-Purpose die Identifikation der Belegschaft stärkt. 

Wissenskultur: Der systematische Aufbau digitaler Zukunftskompetenzen erfolgt über innovative, kreative Lernformate. Um Informationssilos aufzulösen, wird geschäftskritisches Know-how auf digitalen Wissensplattformen strukturiert gesichert. Kontinuierliches Lernen lässt sich zudem durch agile Micro-Learning-Formate direkt in den täglichen Arbeitsablauf integrieren. 

Wohlbefinden und Arbeitsumgebung: Ein präventives betriebliches Gesundheitsmanagement bildet das Fundament für die organisationale Gesundheit. Durch abwechslungsreiche, entwicklungsorientierte Aufgabenstellungen, Rücksichtnahme auf individuelle Lebensphasen sowie eine Kultur der Wertschätzung wird die psychische und physische Resilienz der Beschäftigten gestärkt. 

Wie CONTACT Elements Lösungen bieten kann 

Hand aufs Herz: Nein, CONTACT Elements kann Ihre Unternehmenskultur nicht im Alleingang ändern. Das können nur Sie und Ihre Teams selbst. Aber eine Software, die Ihre Mitarbeitenden tagtäglich über viele Stunden nutzen, kann Sie maßgeblich dabei unterstützen, Arbeitsaufgaben, Aufgabenbearbeitung und –organisation an den individuellen Bedürfnissen Ihrer Mitarbeitenden auszurichten. Deshalb erforschen wir bei CONTACT Research konkrete Konzepte und entwickeln Demolösungen zu folgenden Themen: 

Effizienz und Resilienz im Engineering: Wenn Software es den Mitarbeitenden ermöglicht, unkompliziert persönliches Feedback zu ihrem Arbeitssystem zu geben, stärkt das die Motivation und optimiert die Prozesse. 

Effizienzsteigerung im Produktentstehungsprozess: Durch eine menschenzentrierte Aufgabengestaltung in der Software schaffen wir spürbare Zufriedenheit im Arbeitsalltag. 

Kontinuierliche Qualität im Projektverlauf: Eine Software, die individuelle Rücksichtnahme bei der Arbeitsgestaltung zulässt, stärkt das Engagement des Einzelnen. 

Resilienz auf dem Shopfloor: Eine flexible und individuelle Einsatzplanung schont Ressourcen und fördert die körperliche sowie mentale Gesundheit Ihrer Teams. 

CONTACT Elements New Work ist ein internes Forschungsprojekt von CONTACT Research. Haben Sie Fragen, Ideen oder eine gesunde Portion Skepsis und möchten sich mit uns austauschen? Dann melden Sie sich unbedingt bei uns! Lassen Sie uns  modernes PLM mit zukunftsfähiger Arbeit verbinden. 
Cyber Resilience Act (CRA): Was Hersteller digitaler Produkte jetzt wissen müssen 

Ein Router, der nach zwei Jahren keine Sicherheitsupdates mehr bekommt. Eine vernetzte Maschinensteuerung, bei der niemand mehr genau sagen kann, welche Open-Source-Bibliotheken darin stecken. Solche Fälle waren lange ein Ärgernis, aber kein Rechtsverstoß. Das ändert sich gerade: Mit dem Cyber Resilience Act (CRA) hat die EU erstmals verbindliche Cybersicherheitsanforderungen für vernetzte Produkte festgelegt. Die erste harte Frist ist der 11. September 2026 gewesen. 

Was ist der Cyber Resilience Act? 

Der Cyber Resilience Act (CRA) ist eine EU-Verordnung, die einheitliche Cybersicherheitsanforderungen für sogenannte „Produkte mit digitalen Elementen“ einführt. Gemeint sind Hardware und Software, die direkt oder indirekt mit anderen Geräten oder Netzwerken verbunden sind. Die Verordnung wurde am 20. November 2024 im Amtsblatt der EU veröffentlicht und trat am 10. Dezember 2024 in Kraft. 

Der Grundgedanke: Cybersicherheit soll nicht länger etwas sein, das nach einem Vorfall nachgerüstet wird, sondern ein Merkmal, das über den gesamten Produktlebenszyklus hinweg mitgedacht wird – von der Konzeption über die Entwicklung und Produktion bis in die Nutzungsphase hinein. Als EU-Verordnung gilt der CRA unmittelbar in allen Mitgliedstaaten; es braucht keine nationale Umsetzung. 

Damit reiht sich der CRA in eine Logik ein, die aus dem Produktsicherheitsrecht vertraut ist: Wer ein Produkt auf den europäischen Markt bringt, muss nachweisen können, dass es bestimmte Anforderungen erfüllt. Neu ist, dass Cybersicherheit nun ausdrücklich dazugehört. 

Wen betrifft der CRA? 

Betroffen sind Hersteller, Importeure und Händler von Produkten mit digitalen Elementen, die in der EU auf den Markt gebracht werden. Der Anwendungsbereich ist bewusst breit gefasst und reicht von Consumer-Geräten wie Smartwatches und Babyphonen bis hin zu Industriekomponenten, IoT-Sensorik, Firewalls und Routern. Auch reine Softwareprodukte fallen darunter. 

Der CRA differenziert dabei risikobasiert: Neben der Grundkategorie gibt es „wichtige“ und „kritische“ Produkte mit digitalen Elementen, für die strengere Anforderungen an die Konformitätsbewertung gelten. Für Hersteller heißt das zunächst: Es lohnt sich, das eigene Portfolio früh daraufhin zu prüfen, welche Produkte überhaupt in den Anwendungsbereich fallen und in welcher Kategorie sie liegen. 

Wichtig ist auch ein Punkt, der leicht übersehen wird: Die Meldepflichten ab September 2026 gelten nicht nur für Produkte, die nach diesem Datum neu auf den Markt kommen. Sie erfassen auch Produkte, die bereits seit Jahren im Feld sind. Für viele Unternehmen bedeutet das, sich mit einem Bestand auseinanderzusetzen, dessen Softwarestände nicht durchgängig dokumentiert sind. 

Hinzu kommt die Lieferkette. Kaum ein vernetztes Produkt besteht heute nur aus eigenem Code – Open-Source-Bibliotheken, zugekaufte Module und Firmware von Zulieferern sind die Regel. Die Verantwortung gegenüber dem Markt bleibt beim Hersteller, unabhängig davon, wo eine Schwachstelle ihren Ursprung hat. 

Zeitplan und Fristen 

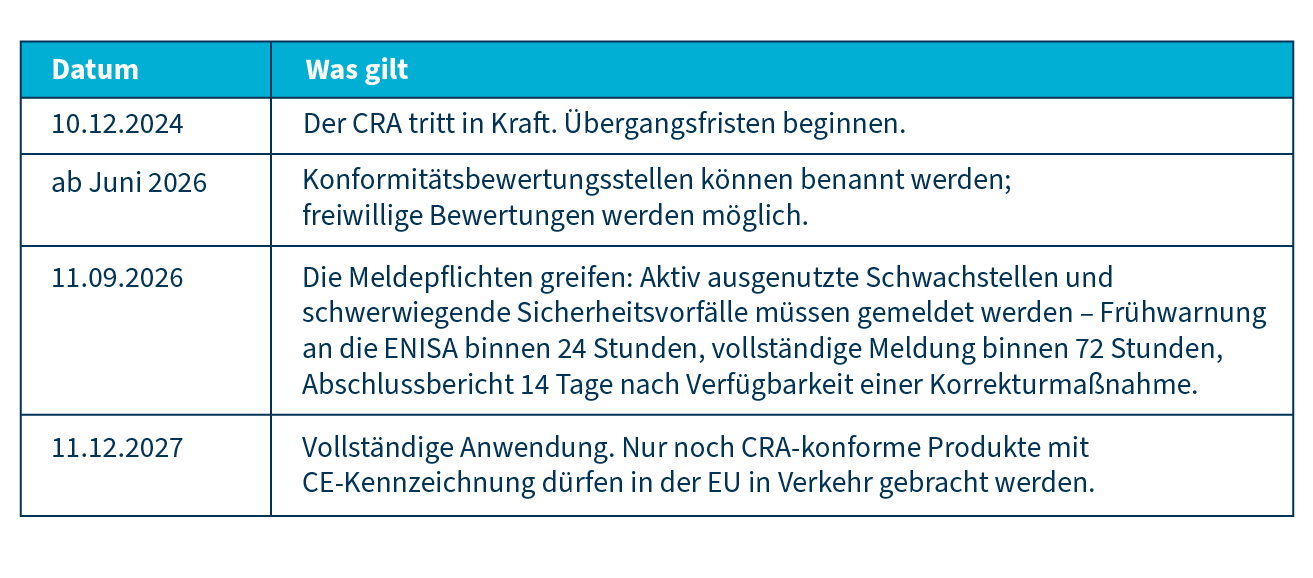
Der CRA wird gestaffelt wirksam. Diese Daten sollten Sie im Kalender haben: 

Die Meldefristen sind der Teil, der Organisationen erfahrungsgemäß zuerst unter Druck setzt. 24 Stunden sind keine Zeitspanne, in der sich eine Meldekette noch improvisieren lässt – die Prozesse, Zuständigkeiten und Kontaktwege müssen vorher stehen. 

Die zentralen Pflichten für Hersteller 

Inhaltlich lassen sich die Anforderungen des CRA auf einige Kernpunkte verdichten: 

Risikobewertung über den Lebenszyklus. Hersteller müssen Cybersicherheitsrisiken bewerten, dokumentieren und angemessene Schutzmaßnahmen umsetzen – und zwar nicht einmalig, sondern begleitend über Design, Entwicklung, Produktion und Nutzung. 

Software Bill of Materials (SBOM). Für jedes betroffene Produkt muss eine maschinenlesbare Stückliste der enthaltenen Softwarekomponenten geführt werden, mindestens auf Ebene der direkten Abhängigkeiten. Gängige Formate sind SPDX und CycloneDX. Die SBOM muss nicht veröffentlicht werden, aber sie gehört in die technische Dokumentation und muss den Marktüberwachungsbehörden auf Verlangen vorgelegt werden. Und sie muss aktuell bleiben: Jedes Update verändert potenziell den Softwarestand. 

Schwachstellen- und Patch-Management. Sicherheitsupdates müssen über einen angemessenen Unterstützungszeitraum bereitgestellt werden. Das setzt voraus, dass ein Hersteller überhaupt weiß, welcher Softwarestand in welchem ausgelieferten Produkt steckt. 

Technische Dokumentation und CE-Kennzeichnung. Ab Dezember 2027 ist die CE-Kennzeichnung Voraussetzung für den Marktzugang. Sie basiert auf einer Dokumentation, die die Konformität belegbar macht. 

Die Sanktionen sind erheblich: Verstöße können mit bis zu 15 Millionen Euro oder 2,5 Prozent des weltweiten Jahresumsatzes geahndet werden. 

Was Unternehmen jetzt tun sollten 

Unternehmen, die noch nicht vollständig für das Reporting gerüstet sind, sollten dies mit sofortiger Priorität operativ angehen. Vier Schritte sind ein sinnvoller Einstieg: 

  1. Betroffenheit klären. Welche Produkte fallen in den Anwendungsbereich und welche Risikoklasse trifft zu? 
  1. Meldeprozess aufsetzen. Die 24-Stunden-Frist ab September 2026 ist die nächstliegende Hürde. Wer meldet, an wen, auf welchem Weg – und wer entscheidet, ob eine Schwachstelle „aktiv ausgenutzt“ wird? 
  1. SBOM-Fähigkeit aufbauen. Dies sollte nicht als einmaliges Projekt, sondern als Teil des Entwicklungs- und Release-Prozesses verstanden werden. 
  1. Verantwortlichkeiten klären. Der CRA betrifft Security, Produktentwicklung, Qualitätssicherung und Compliance gleichzeitig. Ohne eine klare Zuordnung bleibt die Aufgabe zwischen den Bereichen liegen. 

Es lohnt sich, diese Schritte nicht als Compliance-Projekt neben der Produktentwicklung zu führen, sondern in bestehende Entwicklungs- und Freigabeprozesse einzubetten. Anforderungen, die nur in einer separaten Nachweisakte leben, veralten schnell – solche, die im Release-Prozess verankert sind, bleiben aktuell. 

Wo eine durchgängige Produktdatenbasis hilft 

Die meisten CRA-Anforderungen laufen auf dieselbe Frage hinaus: Können Sie zu einem konkreten Produkt – auch fünf Jahre nach Auslieferung – sagen, aus welchen Komponenten es besteht, welche Anforderungen dafür galten und welcher Softwarestand ausgeliefert wurde? 

Genau an dieser Stelle setzt eine PLM-Plattform an. CONTACT Elements bildet den Produktlebenszyklus durchgängig ab und verknüpft Anforderungen, Komponenten, Dokumente und Änderungsstände miteinander. Die Software ist damit konform zu den strikten europäischen Normen für Cybersicherheit.

Wenn Sie überlegen, wie sich die CRA-Anforderungen in Ihre bestehenden Entwicklungsprozesse einfügen lassen, sprechen Sie uns gerne an. 

Fazit 

Der Cyber Resilience Act verschiebt Cybersicherheit von einer freiwilligen Qualitätsfrage zu einer Marktzugangsvoraussetzung. Die Fristen im September 2026 und Dezember 2027 wirken auf den ersten Blick komfortabel, betreffen aber Prozesse, die sich nicht kurzfristig aufbauen lassen – insbesondere Meldeketten und eine belastbare Dokumentation des eigenen Softwarebestands. Der beste Zeitpunkt, damit anzufangen, ist deutlich vor der Frist. 

Schiffbau trifft Digitalisierung: Zwei Jahre im Forschungsprojekt SEUS

Zwei intensive Jahre im europäischen Forschungsprojekt SEUS liegen hinter mir. Unser gemeinsames Ziel: die Digitalisierung des Schiffbaus in Europa maßgeblich voranzutreiben. Und die Notwendigkeit dafür ist nach wie vor immens. Die EU schreibt kontinuierlich Forschungs- und Entwicklungsprojekte im Schiffbausektor aus, um Europas Position im globalen Wettbewerb zu stärken.

Angesichts von Niedriglohnländern und weitreichenden Subventionen auf dem außereuropäischen Markt ist das überlebenswichtig. Obwohl europäische Qualität in der maritimen Industrie hochgeschätzt wird, zwingt der Kostendruck auch diese traditionsreiche Branche zu massiven Effizienzsteigerungen und optimierten Prozessen.

Genau hier haben wir als CONTACT angesetzt: Als fester Bestandteil der Forschung und treibende Kraft der Transformation, den entscheidenden Daten-Backbone für eine erfolgreiche Digitalisierung bereitzustellen.

Eine schwimmende Stadt – und was sie mit PLM zu tun hat

Zunächst galt es, tief in die komplexen Anforderungen und Prozesse des Schiffbaus einzutauchen und sie zu verstehen. Durch intensive Gespräche mit Werften, fundierte Analysen und der Auseinandersetzung mit dem aktuellen Stand der Wissenschaft, konnten wir ein umfassendes Wissen aufbauen. Was uns dabei wirklich beeindruckt hat, ist die akribische Sorgfalt, mit der die Werften in diesem Projekt die gigantischen Informationsmengen verarbeiten, sicher gewerkeübergreifend kollaborieren und dabei souverän den strengen „Schiff-TÜV“, die sogenannte Klassifikation, meistern. Das umfasst Zehntausende Seiten an Prüfberichten, Berechnungen, Handbüchern und technischen Spezifikationen.

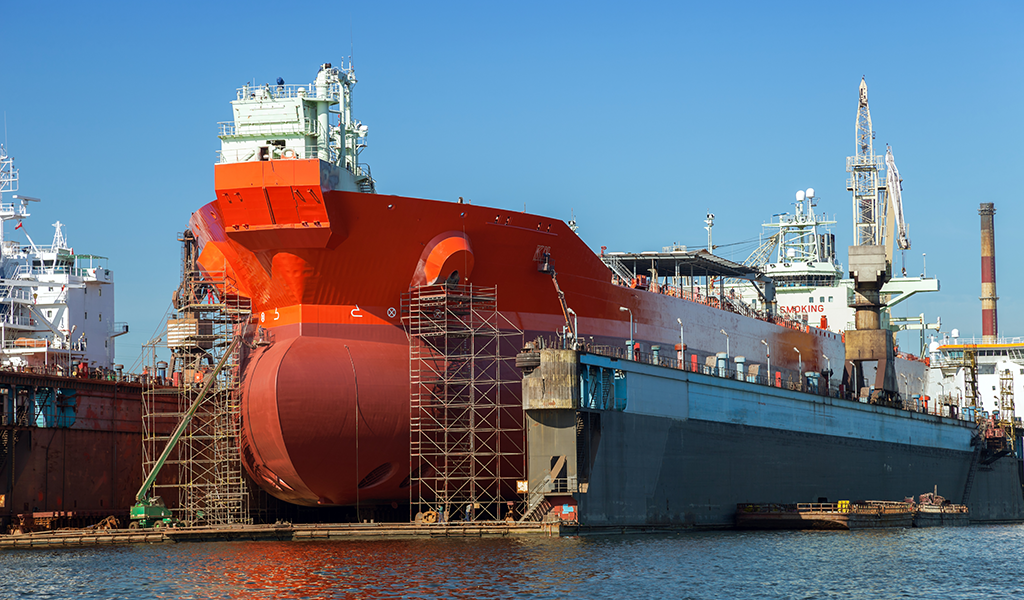
Was hier entsteht, ist nichts weniger als eine kleine, autark über die Ozeane schwimmende Stadt, dessen Bau jedes Mal auf Neue fasziniert. Das gilt für klassische Fracht- und Containerschiffe genauso, wie für hochspezialisierte Kabelverlegeschiffe, komplexe Forschungsschiffe oder Einheiten für den militärischen Einsatz.

Der Daten-Backbone: Die Verbindung der maritimen Welt

Die größte Herausforderung liegt in der effizienten Verwaltung und transparenten Kontrolle der unterschiedlichsten Informationen, die über alle Gewerke sowie Entwicklungs- und Bauphasen hinweg entstehen. Wir haben dafür ein Datenmodell entwickelt, was speziell auf den Schiffsbau zugeschnitten ist und sämtliche Informationsarten, wie zum Beispiel Projektpläne, CAD-Modelle, Simulationsergebnisse, Konstruktionspläne und Lieferantenverträge, miteinander verknüpft.

Das Schiff als „physisch großes und komplexes System“ zu betrachten, ist dabei entscheidend. Das bedeutet, dass nicht einige wenige den Überblick über das Gesamtschiff behalten, sondern eine Vielzahl an Ingenieur*innen sich auf kleinere Verantwortungsbereiche aufteilt.

Dabei nehmen sie je nach Entwicklungsaufgabe und -phase unterschiedliche Perspektiven auf das Schiff ein: Während bei der Auslegung der Antriebseinheit eher der Aufbau des entsprechenden Systems von Interesse ist, steht bei der Auslegung des Schiffsrumpfs die räumliche Aufteilung im Zentrum. Eine klassische Produktstruktur, die Bauteile und -gruppen entsprechend ihrer Zusammensetzung hierarchisch organisiert, wird diesen Anforderungen nicht gerecht. Es gibt nicht „die eine“ Produktstruktur, sondern verschiedene Blickwinkel: systemisch, räumlich, produktionszentriert und modulorientiert.

Viele Werften und Entwicklungsbüros nutzen eine zentrale Systemstruktur, da ein Großteil der Arbeit die Auslegung, Konstruktion und Integration von Systemen aller Art betrifft. In Europa hat sich hierfür das „SFI Group System“ als Quasi-Standard durchgesetzt. Dieser Standardkatalog mit drei Ebenen umfasst 4080 Einträge für Systeme und Subsysteme, die in Schiffen jeglicher Art auftreten können.

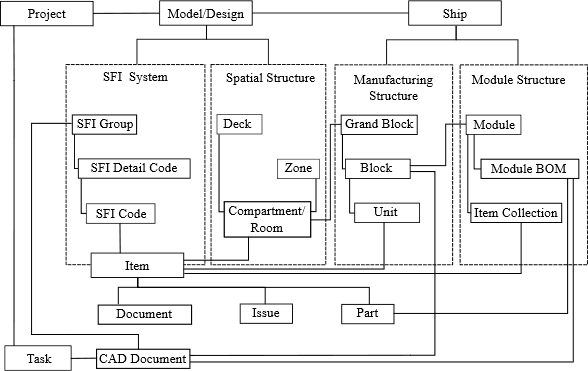
Schematische Darstellung zum Schiffbau
Das Datenmodell von CONTACT erweitert den Standardkatalog um weitere Perspektiven.

Unsere IT-Architekt*innen haben gemeinsam ein Datenmodell entwickelt, das die weiteren Perspektiven um diesen Standard herum systematisch abbildet (siehe dazu unser Paper auf Zenodo). In der frühen Schiffentwicklung werden die Systeme zunächst mithilfe von Platzhaltern grob dimensioniert. Man legt zum Beispiel fest, dass ein Motor benötigt wird, nicht jedoch welcher. Diese Platzhalter, nachfolgend Positionen (engl. „Item“) genannt, werden nach den Katalogen des SFI Group Systems organisiert.

Im weiteren Entwicklungsverlauf verknüpfen wir diese mit weiteren Strukturen, die die Grundlage anderer Perspektiven bilden. Am vorherigen Beispiel des Antriebs kann das zum Beispiel bedeuten, dass für diese Position ein konkreter Motor ausgewählt wird. Neben entsprechenden Dokumenten, Anforderungen, Spezifikationen und Projektaufgaben kann darüber hinaus auch ein CAD-Modell angebunden werden, was unser Partner Cadmatic mit einer tiefgreifenden Integration der CAD-Werkzeuge ermöglicht.

Das Projekt ist noch nicht final abgeschlossen, doch ein schiffbauspezifischer PLM-Backbone, die flexible, modulare CONTACT Elements Plattform und die Tiefenintegration mit Schiffs-CAD bilden bereits ein solides Fundament, um auf der Anwendungsebene weiterzuentwickeln. Die Dimensionen machen deutlich, warum das so wichtig ist: Wenn von den bis zu 4.000 möglichen Subsystemen zu jedem auch nur zehn Dokumente an Spezifikationen, CAD-Dokumenten, Analysen, Handbüchern und Prüfungsdokumentationen gehören, sprechen wir von gewaltigen Datenmengen, die ohne strukturiertes Management unkontrollierbar werden.

Hinzu kommt, dass jedes dieser Dokumente eigene Zyklen, Prüfungen und Freigaben durchläuft, die sowohl innerhalb des Unternehmens als auch extern abgestimmt werden müssen. Ein lückenloses, nachverfolgbares Dokumentenmanagement über Unternehmensgrenzen hinweg ist daher absolut unerlässlich und dank einer Erweiterung in CONTACT Elements für den Schiffbau auch realisierbar.

Mehr zum Hintergrund und zu den Beteiligten erfahren Sie im SEUS-Jahresbericht 2025.